Кибервзломщики объяснили, зачем взломали социальную сеть «ВКонтакте», пользователи которой столкнулись с проблемой нежелательных публикаций. Они отметили, что не ставили целью украсть личные данные, а хотели отомстить. В сообществе БАГОСИ злоумышленники написали, что пошли на этот шаг из-за за неуплаченного вознаграждения, полагающегося за поиск и публикацию уязвимостей программного кода.? читать продолжение новости ? «Для тех, кому интересно, что произошло. В статью был встроен скрипт, который постил ссылку во все администрируемые группы и на личную страницу пользователя. Пока пользователь читал текст, он выполнялся, при этом личные данные никуда не утекали. Уязвимость использовалась та же, что и год назад (Демократия), тогда сотрудники ВКонтакте кинули и не выплатили баунти, в итоге было решено её использовать, но не нанося вред пользователям. Тогда, после устранения уязвимости, было найдено множество обходов, но даже спасибо мы за них не получили. В итоге остался последний обход, который мы берегли целый год… Что ж, шалость удалась», — отметили злоумышленники. Ранее, как уже сообщало «NOVOSTI-DNY.Ru», в социальной сети рассказали, что в результате появления нежелательных публикаций на страницах социальной сети «ВКонтакте» пароли администраторов сообществ остались в безопасности.
15 февраля 2019 04:43 Кибервзломщики объяснили, зачем взломали социальную сеть «ВКонтакте», пользователи которой столкнулись с проблемой нежелательных публикаций. Они отметили, что не ставили целью украсть личные данные, а хотели отомстить. В сообществе БАГОСИ злоумышленники написали, что пошли на этот шаг из-за за неуплаченного вознаграждения, полагающегося за поиск и публикацию уязвимостей программного кода.? читать продолжение новости ? «Для тех, кому интересно, что произошло. В статью был встроен скрипт, который постил ссылку во все администрируемые группы и на личную страницу пользователя. Пока пользователь читал текст, он выполнялся, при этом личные данные никуда не утекали. Уязвимость использовалась та же, что и год назад (Демократия), тогда сотрудники ВКонтакте кинули и не выплатили баунти, в итоге было решено её использовать, но не нанося вред пользователям. Тогда, после устранения уязвимости, было найдено множество обходов, но даже спасибо мы за них не получили. В итоге остался последний обход, который мы берегли целый год… Что ж, шалость удалась», — отметили злоумышленники. Ранее, как уже сообщало «NOVOSTI-DNY.Ru», в социальной сети рассказали, что в результате появления нежелательных публикаций на страницах социальной сети «ВКонтакте» пароли администраторов сообществ остались в безопасности.
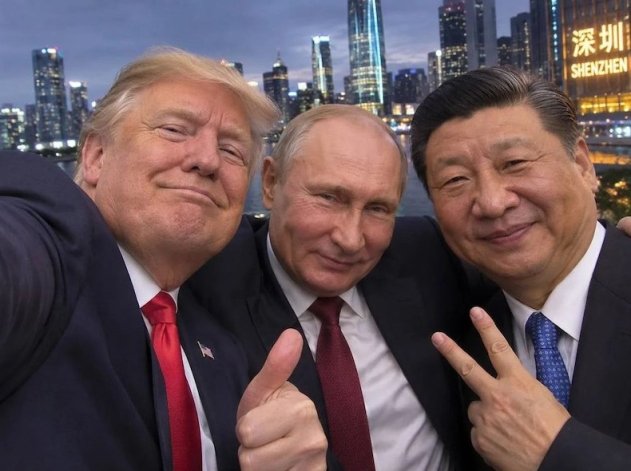
11 тысяч ядерных боеголовок и ноль действующих договоров — с таким багажом 19 ноября в Шэньчжэнь едут лидеры России,...
15-ноя-2026
Новости дня / США / Спорт / Политика / Чемпионат / Россия / Происшествия и криминал / ЖКХ / Здоровье / Фото репортаж / Статистика / Транспорт / ДНР и ЛНР / Белоруссия / Выборы
ЖКХ / Мир / Видео / Технологии / Новости дня / Недвижимость / Политика / Культура / Латинская Америка / ДНР и ЛНР / Здоровье / Общество / Военные действия
Новости дня / США / Спорт / Политика / Чемпионат / Россия / Происшествия и криминал / ЖКХ / Здоровье / Фото репортаж / Статистика / Транспорт / ДНР и ЛНР / Белоруссия / Выборы
Карл
0
11 тысяч ядерных боеголовок и ноль действующих договоров — с таким багажом 19 ноября в Шэньчжэнь едут лидеры России, США и Китая. Первую в истории тройственную встречу...
Украина / Россия / Политика / Новости дня / Спорт / Общество / Мероприятия / Военные действия
Варвара
0
Народный артист России и певец Юрий Антонов оказался внесен в базу данных Главного управления разведки минобороны Украины (ГУР). Об этом 14 ноября сообщает РИА Новости...


Комментарии (0)